


Prise réseau murale
La prise murale montre où aboutit le câble Ethernet de la caméra, l’ancrage du lien filaire.
Publié le 28 juillet 2026
 Photo : w3cam.fr
En bref
Une caméra de surveillance se prend rarement par effraction physique. Elle se prend par son mot de passe par défaut, par son interface web exposée ou par le compte en ligne qui y est associé. C’est pour cela que la configuration compte autant que le câblage quand j’en pose une chez un client.
La CNIL a publié plusieurs fiches qui couvrent exactement ce périmètre : les objets connectés, la protection du réseau informatique et la vidéosurveillance chez soi.
Je m’appuie dessus tout au long de cet article, et j’y ajoute ce que je contrôle systématiquement lors de mes interventions : le cloisonnement du réseau, l’accès à distance et les mises à jour du firmware.
Le but est simple : une caméra qui filme doit rester invisible depuis Internet, branchée sur un réseau dédié, avec des identifiants qui ne servent nulle part ailleurs. Voici la méthode complète.
WPA3 ou WPA2
chiffrement Wi-Fi à l’état de l’art selon les recommandations ANSSI
Jamais WEP
chiffrement Wi-Fi proscrit par la CNIL
VPN
seul accès distant recommandé, jamais d’interface exposée
Usine
réinitialisation obligatoire avant revente ou mise au rebut
Une caméra connectée cumule trois surfaces d’attaque. L’objet lui-même, d’abord : beaucoup sont livrés avec un paramétrage par défaut que personne ne change. Le compte en ligne associé, ensuite, souvent protégé par un mot de passe réutilisé ailleurs.
Le réseau sur lequel elle est branchée, enfin, qui peut servir de porte d’entrée vers le reste de la maison.
La CNIL le dit sans détour : certains fabricants d’objets connectés proposent des solutions techniques mal sécurisées, avec des mots de passe non chiffrés ou des failles de service web.
Ce n’est pas un défaut marginal, c’est le point de départ de la plupart des compromissions que je constate quand je reprends une installation existante.

Quand un intrus entre dans un réseau domestique, la caméra est souvent le premier équipement qu’il cherche. Elle donne une vue du logement et sert de point d’appui pour atteindre le reste : box, ordinateurs, domotique et alarme.
Le sujet du homejacking mérite une lecture complète si vous avez plusieurs équipements connectés chez vous.
La première mise sous tension fixe le niveau de sécurité pour toute la durée de vie de la caméra. Je commence par vérifier le mode d’appairage : la CNIL recommande qu’il exige un bouton d’accès physique ou un mot de passe, pour que l’objet ne permette pas à n’importe qui de s’y connecter.
Si l’appairage se fait sans aucune contrainte, c’est un signal à prendre au sérieux.

Ensuite, je change immédiatement le paramétrage par défaut : mot de passe, code PIN, identifiants d’administration. Les valeurs d’usine sont connues et documentées ; les laisser en place revient à laisser la porte ouverte, surtout quand l’interface d’administration est accessible en local sur le réseau.
Le compte en ligne associé mérite le même soin. La CNIL recommande un mot de passe fort, différent de celui des autres comptes, avec si possible un pseudonyme et une adresse e-mail dédiée.
Je vais plus loin sur mes chantiers : je désactive les comptes inutilisés, comme les comptes de démonstration ou les anciens comptes de propriétaires Recommandation CNIL — Objets connectés : n’oubliez pas de les sécuriser ! .
Le mode d’appairage se vérifie dès l’achat, pas seulement à la pose. Quand la CNIL demande un bouton d’accès physique ou un mot de passe, c’est pour empêcher qu’une personne à portée du signal associe son propre compte à votre caméra sans votre accord.
Un appareil qui s’appaire par simple scan d’un code, sans aucune confirmation locale, reste pour moi non conforme, même si son prix est attractif.
Je teste ce point sur chaque nouveau modèle : l’application doit exiger une action sur l’objet lui-même, pas seulement la saisie d’un identifiant. Si ce n’est pas le cas, la caméra ne part pas sur le chantier, parce qu’une faiblesse d’appairage ne se compense pas par un réglage ultérieur.
Conseil
Le réflexe le plus simple reste l’extinction : la CNIL rappelle d’éteindre l’objet quand il ne sert pas. Une caméra hors tension ne se pirate pas, ne transmet rien et ne consomme rien.
La caméra n’est jamais seule sur votre réseau. Elle partage la box avec les ordinateurs, les téléphones et les équipements connectés, et c’est ce voisinage qui fait le risque. Je traite le réseau avant la caméra elle-même, parce qu’un réseau faible annule toutes les précautions prises sur l’appareil.
Le Wi-Fi d’abord. La CNIL demande un chiffrement à l’état de l’art, c’est-à-dire WPA3 ou WPA2 selon les recommandations ANSSI, et jamais WEP Recommandation CNIL — Sécurité : protéger le réseau informatique .
Si votre box tourne encore en WEP, la sécurité de tout le réseau est caduque, caméras comprises. Le passage en WPA2 se fait dans les réglages de la box, en quelques minutes.
Ensuite, le cloisonnement : les réseaux invités doivent être séparés du réseau interne, et les caméras méritent leur propre espace.
Je formule volontairement « espace dédié » plutôt que VLAN : l’important est que la caméra ne dialogue qu’avec ce qui est nécessaire, avec un filtrage des flux au strict nécessaire, comme le recommande la CNIL. Un équipement qui ne peut pas atteindre les ordinateurs ne peut pas les compromettre.
Tous les équipements n’ont pas vocation à rester cachés. Un enregistreur consulté depuis l’application du constructeur, une box domotique ou un NAS doivent parfois rester joignables depuis Internet.
La CNIL recommande alors de les placer dans une DMZ ou derrière une passerelle, c’est-à-dire une zone isolée du réseau interne : l’équipement semi-exposé ne dialogue qu’avec ce qui est strictement nécessaire, et sa compromission ne donne pas accès aux ordinateurs.
Le cloisonnement se matérialise dans la box ou dans un équipement dédié.
Je traite ce point dans l’article sur le firewall pour habitat connecté, parce que c’est la pièce qui manque dans la plupart des installations que je reprends : caméras et équipements connectés partagent le réseau interne sans aucune séparation.
Pour les équipements fixes, le câble reste ma solution par défaut. Une caméra en PoE, alimentée et reliée par le même câble Ethernet, ne subit ni les interférences ni les limites de portée du Wi-Fi.
C’est aussi la parade que j’oppose au brouillage des alarmes sans fil : un lien filaire ne se brouille pas, là où un signal radio peut être noyé.
Prise réseau murale
La prise murale montre où aboutit le câble Ethernet de la caméra, l’ancrage du lien filaire.

Bouton Reset du switch
Le switch PoE est le boîtier qui alimente la caméra par le même câble Ethernet.
Le point de convergence de ces câbles, c’est le coffret de communication ou une baie réseau dédiée. Je vérifie à cet endroit que les équipements s’authentifient : la CNIL recommande 802.1X, ou a minima des listes MAC.
Les listes MAC ne sont pas une sécurité absolue, mais elles écartent les connexions non déclarées.
Le filtrage par liste MAC se règle, selon les box, sous le nom de contrôle d’accès ou de liste blanche : seuls les appareils dont l’adresse MAC est déclarée rejoignent le réseau.
Ce n’est pas une barrière infaillible, car une adresse MAC peut être copiée par un équipement malveillant, mais c’est une première sélection efficace contre les connexions opportunistes, celles d’un voisin qui teste le réseau ou d’un appareil qui s’associe tout seul.
Je l’active en complément du cloisonnement sur les réseaux qui accueillent des caméras : la liste des équipements autorisés devient courte et vérifiable, et un équipement inconnu saute aux yeux dans les journaux de la box.

C’est le point que je contrôle en priorité chez mes clients, parce que c’est le plus souvent négligé. La règle de la CNIL est nette : aucune interface d’administration ne doit être accessible directement depuis Internet ; l’administration se fait par le VPN.
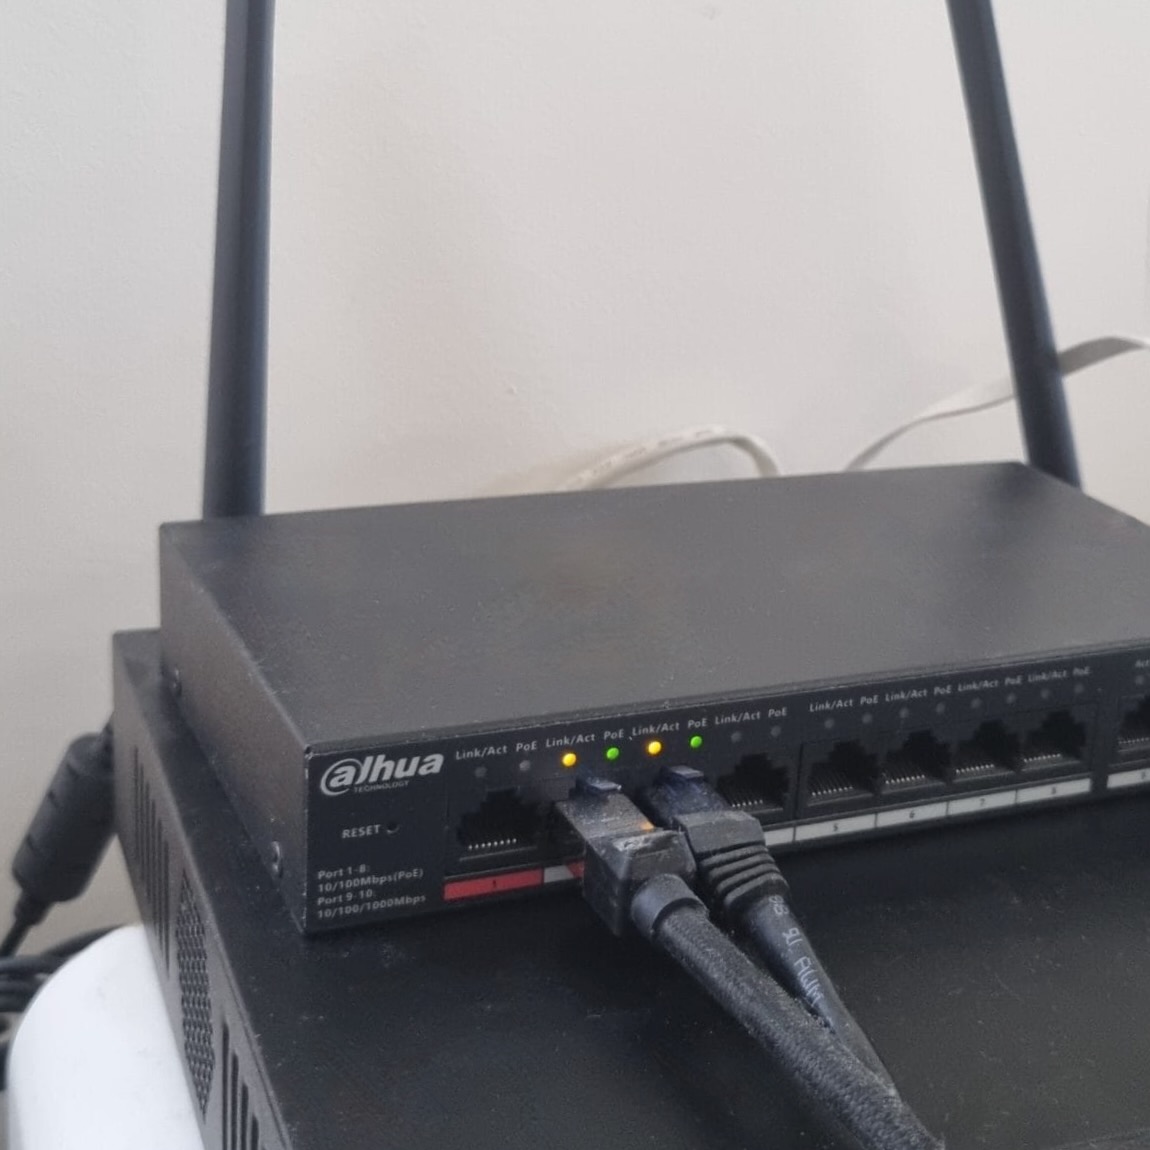
Enregistreur NVR
Le boîtier métallique qui centralise les caméras est l’équipement à administrer par VPN, jamais par une interface exposée.
Concrètement, cela signifie qu’on ne redirige pas le port de la caméra vers l’extérieur pour la regarder depuis son téléphone. On ouvre un VPN vers le réseau de la maison, et on consulte les caméras à travers lui. La CNIL recommande une authentification robuste sur ce VPN, avec si possible TOTP ou carte à puce.
Même logique pour l’administration des équipements réseau : pas de Telnet, qui transporte les identifiants en clair. On privilégie SSH ou l’accès physique à l’équipement.
Voici la synthèse que je repasse avec le client en fin d’intervention, risque relevé d’un côté, réglage appliqué de l’autre. Chaque ligne correspond à un point des fiches CNIL sur les objets connectés et la protection du réseau.
| Risque relevé | Réglage appliqué |
|---|---|
| Risque relevé Paramétrage par défaut conservé | Réglage appliqué Mot de passe et code PIN changés dès la première mise sous tension |
| Risque relevé Appairage sans contrainte | Réglage appliqué Bouton d’accès physique ou mot de passe exigé |
| Risque relevé Compte en ligne faible ou réutilisé | Réglage appliqué Mot de passe fort et unique, pseudonyme, adresse e-mail dédiée |
| Risque relevé Wi-Fi en WEP | Réglage appliqué Passage en WPA3 ou WPA2 |
| Risque relevé Caméra sur le réseau interne sans séparation | Réglage appliqué Réseau invité ou espace dédié, filtrage des flux au strict nécessaire |
| Risque relevé Interface d’administration visible depuis Internet | Réglage appliqué Accès par VPN uniquement, aucune redirection de port |
| Risque relevé Telnet pour l’administration | Réglage appliqué SSH ou accès physique |
| Risque relevé Caméra cédée sans préparation | Réglage appliqué Désassociation des comptes, effacement des données, réinitialisation d’usine |
Synthèse des points des fiches CNIL sur les objets connectés et la protection du réseau.
Je reprends ce tableau à chaque changement d’équipement, pas seulement à la pose : un remplacement de box ou un nouveau fournisseur d’accès peut réintroduire l’un des risques de la liste sans que personne ne s’en aperçoive.
Attention
Si votre caméra est accessible depuis Internet sans VPN, n’importe qui peut tenter de s’y connecter, en continu et depuis n’importe où. C’est exactement la configuration que je refuse de laisser derrière moi sur une intervention.
La vérification fait partie de mes interventions. Depuis le réseau 4G du téléphone, Wi-Fi coupé, je tente d’ouvrir l’adresse publique de la box sur le port de la caméra : si une page de connexion répond, la caméra est exposée, et je cherche la redirection fautive dans la configuration de la box.
Je contrôle aussi la liste des redirections de ports et le mode de connexion des équipements : un appareil qui reçoit une adresse publique directe est exposé lui aussi.
Le test dure quelques minutes et ne modifie rien. Je le répète après chaque changement de box ou de fournisseur d’accès, parce que les redirections se recréent ou se perdent à l’insu de l’utilisateur lors d’un remplacement d’équipement.

Les applications mobiles des constructeurs changent la donne : l’accès cloud intégré est un accès distant, géré par le fabricant. Dans ce cas, la sécurité repose sur le compte en ligne : mot de passe fort, unique, et vérification en deux étapes si elle est proposée.
Le réflexe reste le même que pour le reste : rien de partagé avec d’autres services.
Le firmware d’une caméra corrige des failles découvertes après la vente. Le laisser figé des années, c’est conserver des vulnérabilités connues et documentées, alors que les correctifs existent. C’est le volet le plus simple à régler et celui qu’on oublie le plus.
Mon conseil pratique : activez la mise à jour automatique dès que le constructeur la propose, ou planifiez un pointage trimestriel de l’interface d’administration pour injecter les derniers patchs de sécurité.
Le firmware n’est pas le seul à suivre. L’application mobile et le compte en ligne se mettent à jour aussi : ce sont les mêmes failles qui s’y logent, et une application jamais mise à jour annule un firmware à jour.
Chaque constructeur gère son cycle à sa façon : Reolink, Ubiquiti, Hikvision ou Dahua ont chacun leur portail et leurs canaux d’annonce. Le réflexe, c’est de vérifier le point de mise à jour au moment de l’achat, avant d’avoir besoin d’une correction.

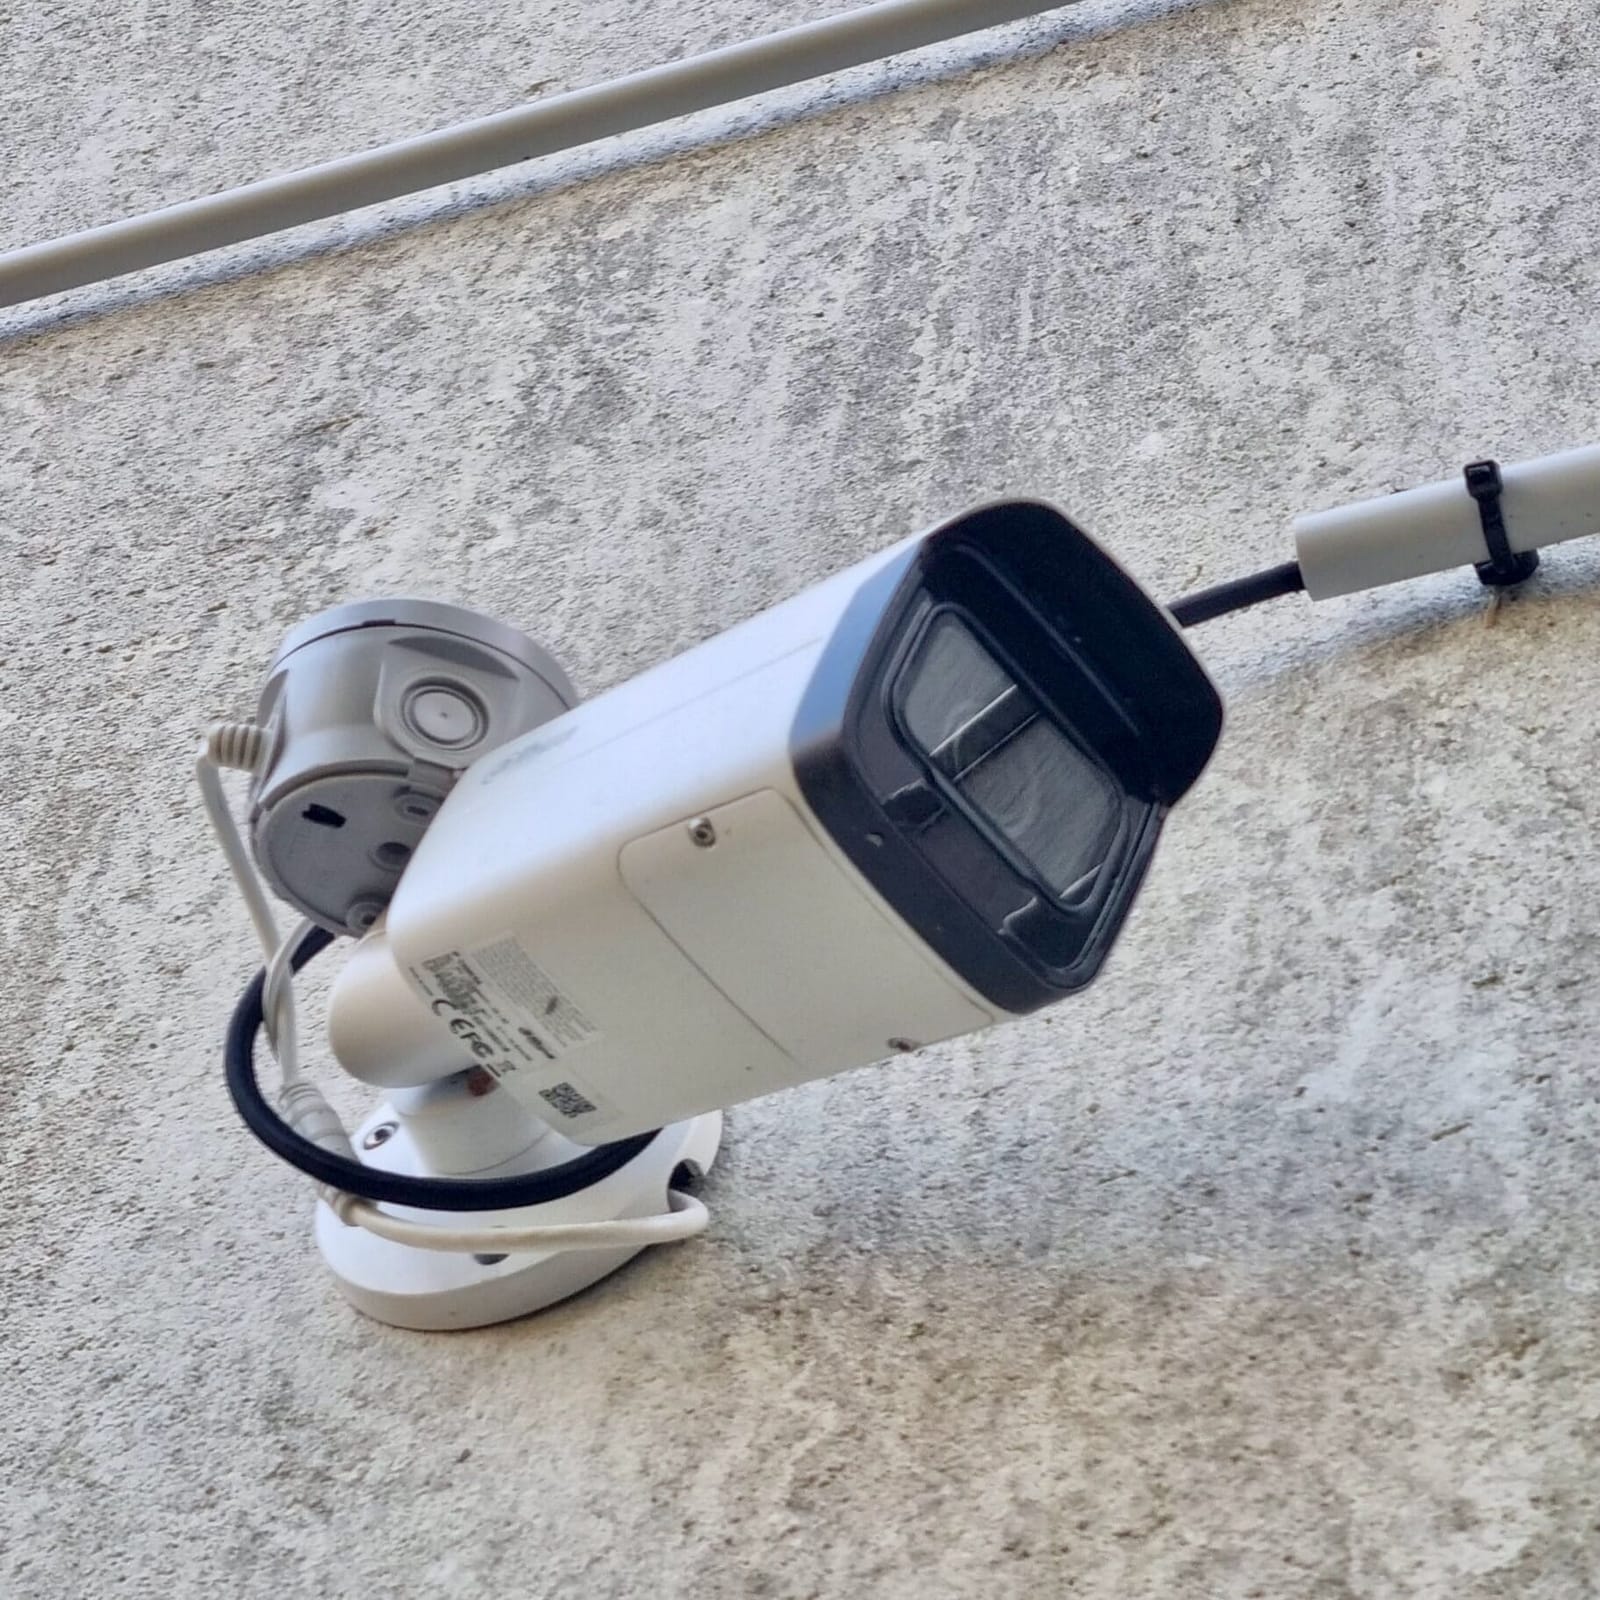
Marquage Dahua
La marque visible sur le boîtier désigne le constructeur, donc le portail où vérifier le firmware.
Pour les installations plus exigeantes, l’ANSSI et le CNPP publient un guide commun sur la sécurisation de la vidéoprotection, complémentaire aux référentiels APSAD R82 et D32.
Sa version 2.2 est la version courante ; elle couvre le cloisonnement et la gestion des accès pour les systèmes de contrôle d’accès et de vidéoprotection.
La numérotation des versions compte, parce que le guide évolue : la version 2.1, signalée comme publiée le 5 juin 2025, est déjà obsolète, et la version 2.0 datait du 4 mars 2020. Quand je télécharge le document, je vérifie le numéro affiché et je ne m’appuie que sur la version 2.2, la courante.
Le guide forme une famille avec les référentiels APSAD, dont D83 pour le contrôle d’accès physique.
Je ne demande pas à un client de lire ces documents pour une caméra domestique. Je les utilise pour cadrer les installations plus lourdes, copropriété ou local professionnel, et pour vérifier que mes réglages restent alignés sur l’état de l’art.
Une caméra qui change de main garde ses données si personne ne les efface. La CNIL est précise sur la marche à suivre avant la revente ou la mise au rebut : désassocier les comptes, effacer les données, supprimer le compte en ligne et faire une réinitialisation d’usine.
Le geste vaut aussi quand on abandonne une installation. J’ai déjà vu des caméras rester associées à l’ancien propriétaire pendant des années ; l’ancien compte garde alors un accès aux images, parfois sans que personne ne s’en aperçoive.
La réinitialisation d’usine a une conséquence qu’on oublie : elle ramène les valeurs d’usine, y compris le mot de passe par défaut.
Si vous réinitialisez une caméra pour la conserver ou la réinstaller ailleurs, la remise en service reprend la même checklist que la première pose : nouveau mot de passe, nouveau code PIN, nouveau compte. Une caméra réinitialisée puis laissée avec son paramétrage d’usine redevient exactement la cible décrite en début d’article.
Je conseille aussi de tenir à jour la liste des comptes associés à chaque caméra : au moment de la revente, on sait précisément quoi désassocier, sans deviner quels services ont été ouverts au fil des années.
Et si la caméra ne sert plus, la consigne CNIL s’applique : éteindre l’objet quand il ne sert pas. Une caméra débranchée ne collecte plus rien et ne peut plus être compromise.

La sécurité technique ne dispense pas du cadre légal. La CNIL rappelle que la vidéosurveillance chez soi sort du champ du RGPD uniquement si elle est limitée à la sphère strictement privée.
Dès que la caméra capture des espaces partagés, des visiteurs ou des employés à domicile, il faut informer les personnes : affichage, contrat, mention adaptée.
Filmer la voie publique est interdit, et le droit à l’image des voisins, visiteurs et employés à domicile doit être respecté. Les textes de référence cités par la CNIL sont le RGPD, l’article 9 du code civil et l’article 226-1 du code pénal.

Attention
Une caméra braquée sur la rue peut valoir à son propriétaire une mise en demeure, même si elle n’a jamais servi qu’à se rassurer. L’angle de vue se règle au moment de la pose, pas après.
La caméra n’est qu’une brique de la sécurité d’un logement.
Je traite la protection d’ensemble dans un guide dédié à la sécurisation de la maison, et le budget d’une installation complète a ses propres postes de coût, que je détaille dans l’article sur le prix d’installation d’une caméra.
Voici la liste que je repasse avant de considérer une installation comme terminée. Elle reprend chaque point des sections précédentes, dans l’ordre où je les vérifie.
Si vous complétez la caméra par des détecteurs, je couvre le choix et la pose des détecteurs de mouvement extérieurs dans un guide séparé.
Et pour tirer des prises réseau dans les murs, la méthode complète est détaillée dans l’article sur l’installation d’une prise Ethernet.
3 questions
InteractifSécuriser une caméra de surveillance
3 questions pour vérifier les repères essentiels
Choisissez une réponse
Remplacez le mot de passe par défaut dès la première mise sous tension, via l’interface d’administration ou l’application du constructeur. Choisissez un mot de passe fort, long, avec majuscules, chiffres et caractères spéciaux, non réutilisé ailleurs ; la CNIL recommande aussi un mot de passe différent des autres comptes.
Oui : la CNIL recommande qu’aucune interface d’administration ne soit accessible depuis Internet et que l’administration passe par le VPN. Elle recommande une authentification robuste, si possible TOTP ou carte à puce. Le support physique compte : je compare le PoE et le Wi-Fi.
Causes fréquentes : mot de passe par défaut, chiffrement Wi-Fi obsolète (WEP), compte en ligne faible ou réutilisé ; la CNIL relève des solutions mal sécurisées (mots de passe non chiffrés, failles de service web). Correction : mot de passe fort, réseau WPA3 ou WPA2, caméra isolée du réseau.
La CNIL impose une marche à suivre précise : désassocier les comptes, effacer les données, supprimer le compte en ligne et faire une réinitialisation d’usine. Sans ce geste, l’ancien compte peut garder un accès aux images. Une caméra qui ne sert plus doit être éteinte.
Non : filmer la voie publique est interdit et le droit à l’image des voisins, visiteurs et employés doit être respecté. La vidéosurveillance sort du RGPD seulement dans la sphère strictement privée ; hors de celle-ci, les personnes doivent être informées. Références : RGPD, article 9 du code civil, article 226-1 du code pénal.
L’idéal est d’activer la mise à jour automatique du firmware via l’interface du fabricant, ou de procéder à un contrôle trimestriel. N’oubliez pas que l’application mobile et les mots de passe d’accès doivent suivre le même rythme de renouvellement.
Quand couper le courant et appeler un professionnel
Coupez le courant au disjoncteur général avant toute manipulation, et n'intervenez pas vous-même en cas d'odeur de brûlé, de prise ou de câble chaud, d'étincelles, de disjoncteur qui saute en boucle, de fils dénudés ou d'eau à proximité d'un circuit. Dans ces situations, faites appel à un électricien qualifié.
Théo Desrousseaux
Artisan électricien — Yvelines (78), Hauts-de-Seine (92) et Paris Ouest
Électricien de terrain : installations, mises aux normes et dépannages au quotidien. J'ai fondé Sparx Élec et je dirige son magazine, lu en France et à l'international : chaque article est relu et validé par mes soins avant publication.
Mon parcours → Diplômes et certifications → Charte éditoriale →
Sources officielles et références
Recevez les nouveaux guides
Une notification par semaine dans votre navigateur, sur les nouveaux guides et les changements de norme. Aucune adresse email demandée.
AJAX Grade 2, Dahua sur VLAN dédié, certifié NF A2P pour votre assurance — installation dans le 78, le 92 et Paris (75), sans contrat de télésurveillance imposé.

Avis Dahua 2026 après usage terrain : caméras PoE, NVR, application DMSS, cybersécurité, mises à jour, disponibilité et limites actuelles en France.
Lire le guide Guide Comment sécuriser sa maison contre le cambriolage Alarmes NF A2P, caméras, renforcement des accès : les mesures concrètes qui retardent un cambrioleur et sont reconnues par les assureurs habitation. Lire le guide
 Guide Changer batterie centrale alarme sans code Changer une batterie de centrale d’alarme sans code peut déclencher sirène, sabotage ou perte radio. Méthode prudente, limites et tests terrain. Lire le guide
 Guide Sécuriser appartement RDC sans alarme : plan simple Méthode terrain pour sécuriser un appartement en rez-de-chaussée sans alarme : porte, fenêtres, volets, éclairage, caméra et réflexes utiles. Lire le guide