


Prise RJ45 murale
Le port RJ45 est l’extrémité du câblage en étoile qui part du coffret vers les pièces.
Publié le 7 août 2026
 Photo : xefi.fr
En bref
Quand une TPE s’installe au domicile de son dirigeant, la box du salon devient le cœur de l’entreprise. La caisse, les mails, le baby-phone, la caméra du garage, les ampoules connectées et le portail partagent le même réseau, les mêmes mots de passe souvent, et la même exposition aux attaques.
Le constat n’est pas alarmiste, il est documenté. Cybermalveillance.gouv.fr décrit les objets connectés comme le « maillon faible » de l’environnement numérique, et la parade officielle existe : placer ces objets sur un réseau distinct, idéalement un VLAN, derrière un firewall qui ne se contente pas de filtrer.
Je détaille ici comment je traite cette demande pour une TPE : ce que disent les sources officielles, ce qui change entre une box et un routeur professionnel, ce qui relève du coffret de communication et de la NF C 15-100, et ce que coûte l’équipement.
VLAN
réseau distinct recommandé pour les objets connectés par Cybermalveillance.gouv.fr
100-300 €
routeur professionnel d’entrée de gamme TPE, source L’Express vérifiée
WPA2
chiffrement Wi-Fi minimum exigé par la source officielle
§ 5.2.2
article de la NF C 15-100-11 qui fixe le quantitatif de prises RJ45 dans le neuf
La page de référence est celle de Cybermalveillance.gouv.fr sur la sécurité des objets connectés, publiée le 12/11/2020 et mise à jour le 26/02/2026. Le constat y est posé noir sur blanc : les objets connectés « présentent des vulnérabilités […] d’autant plus qu’ils sont souvent insuffisamment sécurisés, et peuvent donc représenter le maillon faible de votre environnement numérique ».
La page ne reste pas théorique, elle cite deux cas réels. En 2018, la base de données d’un casino a été piratée via le thermomètre connecté d’un aquarium. En 2019, un baby-phone vidéo a été pris à distance, la caméra s’orientant toute seule. Deux objets anodins, deux accès directs au réseau de la maison, deux exemples que je ressors dès qu’un client me dit que ses objets connectés « ne contiennent rien d’important ».
Pour une TPE, l’enjeu est démultiplié : le réseau qui héberge les objets connectés est le même qui transporte les accès bancaires et les données clients. Le maillon faible d’un objet à 20 euros peut devenir la porte d’entrée vers l’activité entière.
Attention
Le réflexe « mon objet ne contient rien d’important » est le mauvais réflexe. Ce qui compte, ce n’est pas les données de l’objet, c’est le réseau auquel il donne accès. Le thermomètre du casino ne contenait rien non plus.
La même page Cybermalveillance.gouv.fr formule la parade dans ses bonnes pratiques consacrées aux objets connectés. Le point 9 est celui qui justifie tout cet article : « il est également recommandé d’utiliser [les] objets connectés sur un réseau distinct (réseau privé virtuel ou VLAN) des autres équipements informatiques de votre environnement » Recommandation Cybermalveillance.gouv.fr — Bonnes pratiques objets connectés .
Je retiens quatre autres points de la même page, parce qu’ils forment le socle à poser avant même d’acheter un équipement :
Ce qui frappe, c’est que la recommandation officielle parle de VLAN, alors que la box fournie par l’opérateur ne propose pas de vraie segmentation par VLAN. Le réseau invité qu’elle offre isole partiellement, sans découper les accès entre vos propres équipements comme le ferait un VLAN. C’est la distinction que je pose comme principe de terrain : SSID invité ne remplace pas un VLAN.

C’est exactement là que le sujet bascule vers l’équipement : pour isoler réellement, il faut un matériel qui sait découper le réseau en univers étanches, c’est-à-dire un routeur professionnel ou un firewall.
Un article de L’Express du 27/05/2026 liste ce qui distingue le routeur professionnel de la box grand public, dans le cadre Express Studio, c’est-à-dire une vitrine commerciale, pas une référence normative.
Les six différences annoncées correspondent pourtant à ce que je vérifie quand je préconise un équipement pour une petite structure : pare-feu intégré, segmentation VLAN, gestion VPN, QoS, supervision à distance et fonctionnement continu.
| Capacité | Box grand public | Routeur professionnel |
|---|---|---|
| Capacité Pare-feu | Box grand public Filtrage élémentaire | Routeur professionnel Pare-feu intégré, règles configurables |
| Capacité Segmentation | Box grand public Réseau invité partiel | Routeur professionnel VLAN par usage : bureau, objets, invités |
| Capacité VPN | Box grand public Absent le plus souvent | Routeur professionnel Gestion VPN intégrée |
| Capacité Supervision | Box grand public Aucune | Routeur professionnel Supervision à distance |
| Capacité Disponibilité | Box grand public Redémarrages fréquents | Routeur professionnel Fonctionnement continu |
Capacités du routeur professionnel selon L’Express du 27/05/2026 (Express Studio) ; appréciation de la box selon mon usage de terrain.
Le gain concret se lit au quotidien. La QoS garde la visioconférence fluide pendant que la caméra téléverse ses images. Le VLAN empêche le baby-phone de dialoguer avec la caisse. La supervision à distance permet de voir l’état du réseau sans se déplacer, et le fonctionnement continu évite le redémarrage de la box au milieu d’une opération bancaire. Pour une TPE, c’est la différence entre un réseau qui subit et un réseau qui travaille.
Parmi les six différences, deux passent souvent inaperçues au moment du choix : la gestion VPN et la supervision à distance. C’est pourtant elles qui transforment le routeur pro en outil de travail, et pas seulement en boîtier de filtrage.
Le VPN ouvre au dirigeant un accès chiffré au réseau de l’entreprise depuis l’extérieur : il consulte la caisse, l’agenda partagé ou le serveur de fichiers comme s’il était au bureau, sans exposer ces accès sur le réseau public. La box grand public ne propose rien de tel en standard, et installer un VPN sur un équipement non prévu pour ça devient vite une maintenance à part entière.
La supervision à distance ne se limite pas à consulter l’état du réseau : elle alerte. Un équipement qui tombe, une tentative de connexion inhabituelle, un objet qui se met à dialoguer avec un serveur inconnu remontent dans l’interface, consultable depuis un téléphone. Pour une TPE sans équipe IT, c’est souvent la première alerte d’un incident avant qu’il ne devienne une interruption de l’activité.
Le pare-feu intégré complète le tableau : sur une box, le filtrage se résume à quelques réglages ; sur un routeur professionnel, les règles se configurent par groupe d’équipements et par sens de circulation. Je les pose une fois, puis je les ajuste quand la TPE ajoute un équipement, sans tout reconstruire.
Les constructeurs ont compris que la cible ne se limite pas aux grands groupes. Fortinet positionne explicitement ses pare-feux FortiGate pour les petites entreprises, avec une « défense intelligente mais rentable » et une utilisation « sans équipe IT dédiée ». Autrement dit : un pare-feu nouvelle génération (NGFW) se configure aujourd’hui sans ingénieur réseau à plein temps.

Je précise que la page Fortinet est une vitrine commerciale : aucun tarif ni spécification chiffrée n’y figure. Le sujet budget est traité plus bas.
Pour une TPE, l’intérêt du NGFW tient moins à la puissance brute qu’à la cohérence : le pare-feu, le routeur, les points d’accès et parfois le switch forment un ensemble piloté depuis une même interface, avec des règles qui s’appliquent par groupe d’équipements plutôt que machine par machine.
Le prix est la question qui revient en premier. Je sépare ici ce qui est confirmé de ce qui reste indicatif.
Confirmés sur la source L’Express :
Indicatifs, à traiter comme simple ordre de grandeur :
| Équipement | Ordre de prix | Statut |
|---|---|---|
| Équipement Routeur pro entrée de gamme TPE | Ordre de prix 100 à 300 € | Statut Vérifié, L’Express 27/05/2026 |
| Équipement Routeur pro gamme avancée | Ordre de prix 300 à 800 € | Statut Vérifié, L’Express 27/05/2026 |
| Équipement Solution complète routeur + switch + points d’accès | Ordre de prix Au-delà de 800 € | Statut Vérifié, L’Express 27/05/2026 |
| Équipement Firewalls WatchGuard TPE et PME | Ordre de prix 800 à 1 800 € HT | Statut Indicatif |
| Équipement Box internet professionnelle | Ordre de prix À partir de 30 €/mois | Statut Indicatif |
| Équipement Tenda BE5100 | Ordre de prix Moins de 75 € HT | Statut Indicatif éditorial, L’Express |
Ordres de prix relevés en août 2026.
Conseil
Je regarde le budget d’équipement à la lumière de ce qu’il protège : une caisse, des accès bancaires et des données clients valent rarement moins que le routeur qui les garde. Le ratio le plus utile reste celui du coût de l’incident évité.
C’est le point que j’ajoute en tant qu’électricien, parce que la plupart des discussions sur les firewalls oublient le support physique. La segmentation se règle dans le routeur, mais elle se concrétise dans le coffret de communication.
Promotelec le rappelle dans sa FAQ destinée aux professionnels, publiée le 22/09/2023 : le réseau de communication est obligatoire dans le logement neuf, au titre du domaine d’application du Titre 11 de la NF C 15-100. La norme NF C 15-100-11 § 5.2.2 définit la constitution du réseau et le quantitatif obligatoire de prises RJ45. Les obligations réglementaires renvoient au Code de la construction et de l’habitation.
La conséquence pour le lecteur électricien est directe : le câblage en étoile RJ45 vers les pièces est le prérequis, la segmentation VLAN n’est qu’un réglage logique au-dessus. Le switch manageable et le routeur-pare-feu trouvent leur place dans le coffret, au point de brassage.
Le choix du switch mérite une phrase à lui seul : pour que la segmentation fonctionne, il doit être manageable, c’est-à-dire capable de comprendre les étiquettes VLAN portées par le câblage. Un switch simple relaie tout ce qui lui arrive sans distinction ; il transforme le coffret en rond-point où chaque équipement croise tous les autres, et la segmentation décidée dans le routeur ne survit pas au brassage. C’est le point que je vérifie en premier sur une installation existante, avant même de parler de pare-feu.
Le nombre de ports se calcule à partir du quantitatif du § 5.2.2 : chaque prise RJ45 des pièces remonte au coffret et occupe un port, auquel s’ajoutent le routeur, les objets connectés filaires et le switch PoE des caméras. Je prévois toujours des ports libres, parce que la TPE ajoute presque systématiquement un équipement dans les deux premières années.
Prise RJ45 murale
Le port RJ45 est l’extrémité du câblage en étoile qui part du coffret vers les pièces.
En rénovation partielle, le coffret de communication n’est pas imposé, mais le point de brassage reste le lieu naturel de l’isolation. J’ai déjà détaillé la pose du coffret de communication et l’installation des prises RJ45 murales avec leurs budgets : le firewall vient se brancher au bout de cette chaîne, pas avant.

Une fois le support physique en place, la segmentation se résume à découper le réseau en univers qui ne se parlent pas. Pour une TPE installée dans un habitat connecté, je conseille au minimum trois VLAN :

Prise connectée
Un objet connecté type à reconnaître pour le rattacher au VLAN objets connectés, pas au VLAN bureau.
Chaque VLAN reçoit ses propres règles de pare-feu : le trafic sort vers internet est autorisé, le trafic entre VLAN est bloqué par défaut, sauf exceptions explicitement ouvertes. C’est la logique qui fait la différence avec le réseau invité de la box : on ne découpe pas seulement l’accès des visiteurs, on découpe l’accès de chaque famille d’équipements.
Je traduis cette règle en trois lignes de conduite, une par VLAN, que je pose dès la configuration du routeur :
| VLAN | Trafic sortant | Trafic entrant | Exceptions que j’ouvre |
|---|---|---|---|
| VLAN Bureau | Trafic sortant Autorisé | Trafic entrant Bloqué par défaut | Exceptions que j’ouvre Rien, sauf besoin métier explicite |
| VLAN Objets connectés | Trafic sortant Autorisé | Trafic entrant Bloqué | Exceptions que j’ouvre Pilotage depuis le bureau uniquement |
| VLAN Invité | Trafic sortant Autorisé | Trafic entrant Bloqué | Exceptions que j’ouvre Aucune : les visiteurs ne voient rien |
Règles par défaut que je pose entre les trois VLAN d’une TPE installée à domicile.
La seule exception que j’ouvre couramment est celle du pilotage domotique : l’application installée sur le téléphone du dirigeant, rattaché au VLAN bureau, doit pouvoir commander les ampoules et les prises du VLAN objets connectés. J’ouvre alors un passage ciblé, de l’application vers les objets, jamais l’inverse. Un objet connecté ne doit pas initier de connexion vers le bureau ; s’il est compromis, il ne trouve ainsi aucune porte de sortie vers la caisse ou les accès bancaires.

Le Wi-Fi reste en WPA2 minimum, selon le point 8 de la page officielle, avec des mots de passe par défaut changés sur chaque objet (point 2) et des mises à jour régulières (point 3). La box, elle, se met à jour et se redémarre régulièrement (point 7), y compris quand elle reste en amont du routeur professionnel.
Les caméras méritent une attention particulière dans une TPE. Une caméra de surveillance posée sur le Wi-Fi partagé est un classique du réseau ouvert ; rattachée à un switch PoE dédié, elle reste isolée du trafic bureau et alimentée par le même câble. Je la range dans le VLAN objets connectés, jamais dans le VLAN bureau.

La question du budget conditionne souvent le choix. Un projet domotique qui s’étend à toute la maison justifie un routeur professionnel et un switch manageable dès le départ, plutôt que d’accumuler les répéteurs Wi-Fi et les objets hétérogènes.
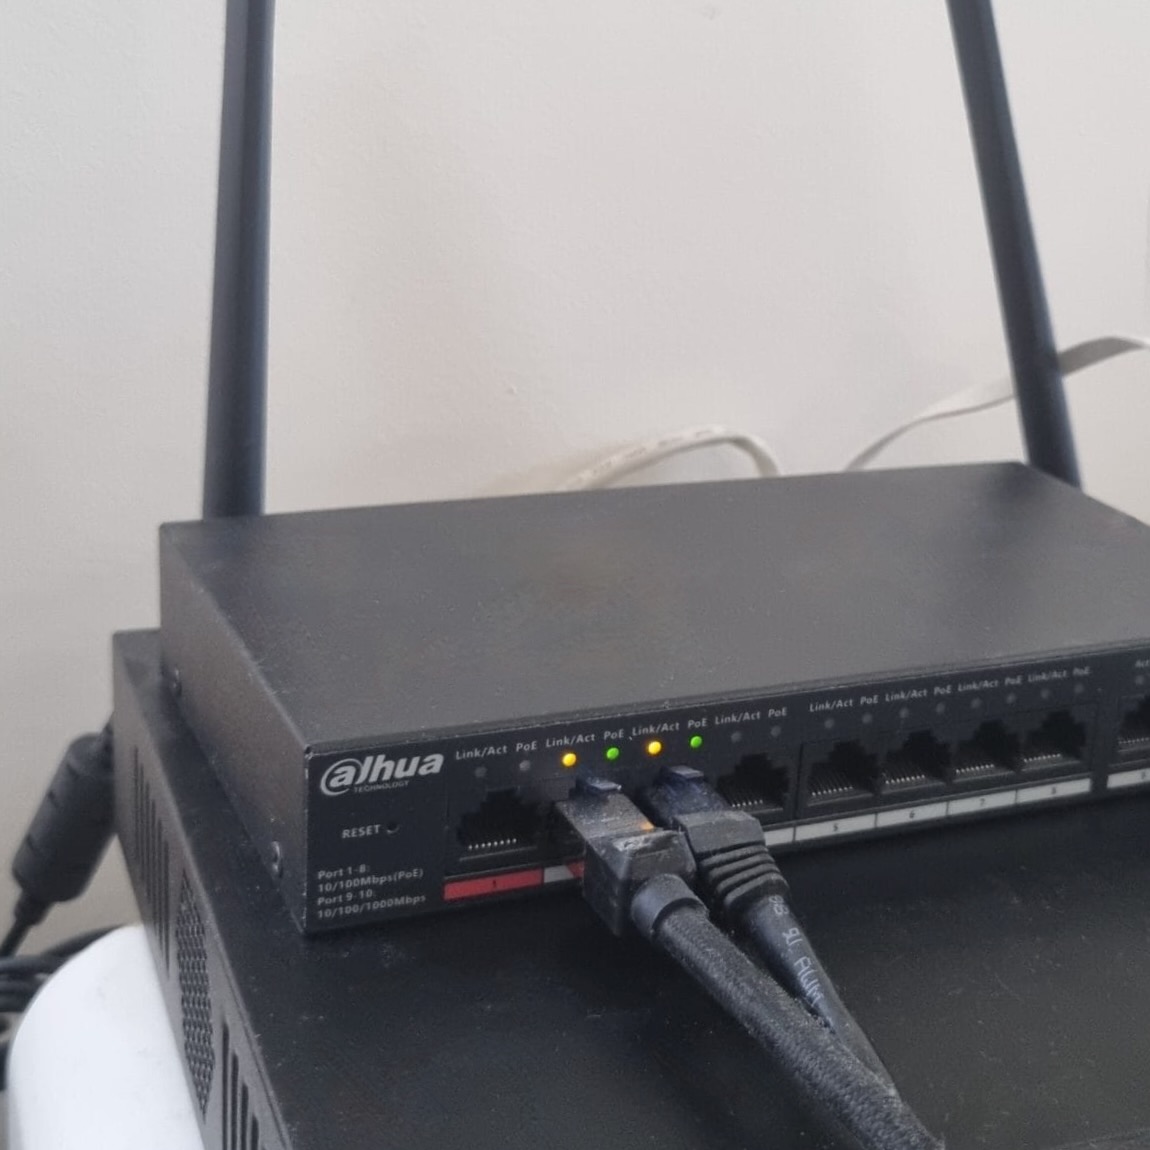
Switch manageable
Le switch manageable concentre les équipements du projet domotique, câblés en étoile vers le coffret.
Le guide d’hygiène informatique de l’ANSSI est souvent cité comme référence sur ces sujets, mais aucun numéro de recommandation ANSSI n’est repris dans cet article.
Quand la maison du dirigeant porte aussi une alarme, je la traite comme un équipement réseau à part entière. Les centrales connectées modernes, comme la Hager Witty, dialoguent avec les objets de la maison : la règle reste la même, un équipement qui écoute le réseau doit être sur un réseau qu’il ne met pas en danger.
La prise de contrôle à distance des objets connectés porte un nom, le homejacking, et la segmentation VLAN en est la première parade : un objet compromis dans son VLAN ne donne accès qu’à son propre univers.
En intervention, les mêmes erreurs reviennent. Elles ne sont pas techniques, elles sont organisationnelles, et chacune correspond à un point des bonnes pratiques officielles :
La bonne nouvelle, c’est que ces cinq corrections ne coûtent presque rien : elles précèdent l’achat du routeur professionnel et tiennent même quand le budget équipement n’est pas encore débloqué. Je les pose comme la condition de départ de toute la suite, y compris quand je recommande ensuite la mise en place des VLAN.
En intervention, je passe en revue la chaîne complète, de l’arrivée opérateur jusqu’au dernier objet connecté :

Sans oublier l’alimentation : un routeur et un switch qui coupent avec l’électricité laissent la TPE sans réseau au pire moment. Le principe est le même que pour une centrale d’alarme : quelques minutes de réserve pour finir proprement, comme je l’explique dans l’article sur les onduleurs pour alarme.

Ce que je mets en place pour une TPE
La réponse tient en trois mouvements. Câbler proprement depuis le coffret de communication, avec un câblage en étoile RJ45. Découper le réseau en VLAN (bureau, objets connectés, invités) derrière un routeur professionnel doté d’un pare-feu intégré. Et tenir les basiques : mots de passe par défaut changés, WPA2 minimum, mises à jour et redémarrages réguliers de la box. Le budget d’entrée se situe entre 100 et 300 euros, la gamme avancée montant à 300-800 euros.
3 questions
InteractifQuiz : firewall TPE et isolation des objets connectés
3 repères concrets cités dans cet article
Choisissez une réponse
La box reste utile, mais elle n’apporte ni la segmentation VLAN ni la supervision à distance d’un routeur professionnel. La source officielle Cybermalveillance.gouv.fr recommande de placer les objets connectés sur un réseau distinct (VPN ou VLAN) : si votre box ne sait pas le créer, le firewall séparé devient la solution. La box peut rester en amont, à condition de la mettre à jour et la redémarrer régulièrement.
Le réseau invité de la box est une isolation partielle : il sépare les visiteurs du réseau principal sans découper les accès entre vos propres équipements. Un VLAN isole complètement des groupes d’équipements, par exemple le bureau d’un côté et les objets connectés de l’autre, avec des règles de pare-feu propres à chaque groupe. C’est la distinction que je pose comme principe de terrain : SSID invité ne remplace pas un VLAN.
Oui. Promotelec le confirme dans sa FAQ professionnels : le réseau de communication relève du domaine d’application du Titre 11 de la NF C 15-100, et la NF C 15-100-11 § 5.2.2 fixe le quantitatif obligatoire de prises RJ45. Les obligations réglementaires renvoient au Code de la construction et de l’habitation. En rénovation partielle, le coffret n’est pas imposé, mais le point de brassage reste le lieu naturel de la segmentation.
Comptez 100 à 300 euros pour un routeur professionnel d’entrée de gamme TPE et 300 à 800 euros en gamme avancée, d’après la source L’Express. Les bundles WatchGuard annoncés entre 800 et 1 800 euros HT et la box internet professionnelle à partir de 30 euros par mois sont des ordres de grandeur indicatifs.
La source officielle Cybermalveillance.gouv.fr demande un chiffrement WPA2 minimum pour le Wi-Fi. Au-delà, elle recommande de changer les mots de passe par défaut de chaque objet connecté et de mettre à jour objets et applications régulièrement. Le WPA3 n’est pas exigé par cette source.
La première étape ne coûte rien : changer les mots de passe par défaut, mettre à jour les objets et redémarrer la box régulièrement. La seconde étape est la segmentation : rattacher chaque objet à un VLAN dédié une fois le routeur professionnel en place. Ces étapes correspondent aux points 2, 3, 7 et 9 des bonnes pratiques de la source officielle.
Pour une TPE, le routeur professionnel intègre le pare-feu : c’est l’une des six différences avec la box relevées par L’Express. Un firewall matériel séparé, du type Firewalla ou DFL-210 déjà évoqués plus haut, se justifie quand on veut une couche de filtrage indépendante du routeur, par exemple en tête d’une solution complète associant routeur, switch et points d’accès. En entrée de gamme, le pare-feu intégré du routeur pro, avec ses règles par VLAN, suffit à couvrir le besoin d’une TPE installée à domicile.
Théo Desrousseaux
Artisan électricien — Yvelines (78), Hauts-de-Seine (92) et Paris Ouest
Électricien de terrain : installations, mises aux normes et dépannages au quotidien. J'ai fondé Sparx Élec et je dirige son magazine, lu en France et à l'international : chaque article est relu et validé par mes soins avant publication.
Mon parcours → Diplômes et certifications → Charte éditoriale →
Sources officielles et références
Recevez les nouveaux guides
Une notification par semaine dans votre navigateur, sur les nouveaux guides et les changements de norme. Aucune adresse email demandée.
Conseils gratuits au téléphone.

VLAN maison : pourquoi et comment isoler caméras, alarme et domotique, avec le plan à 4 VLAN, le switch 802.1Q dans le coffret et les règles inter-VLAN.
Lire le guide Guide Firewalla avis : firewall maison et TPE Firewalla : avis firewall box pour TPE et maison. Gamme et prix en dollars, sécurité réseau, compatibilité FTTH et box française, limites à connaître. Lire le guide
 Guide Installer une prise Ethernet murale RJ45 : méthode Installer une prise Ethernet murale RJ45 : câble limité à 100 m, raccordement des 4 paires, erreurs à éviter et test final pour un réseau fiable. Lire le guide
 Guide Ubiquiti UniFi : avis et installation d’un réseau Avis sur Ubiquiti UniFi : écosystème sans licence, passerelle et points d’accès Wi-Fi 7, prix boutique EU, installation sur coffret VDI et NF C 15-100. Lire le guide