


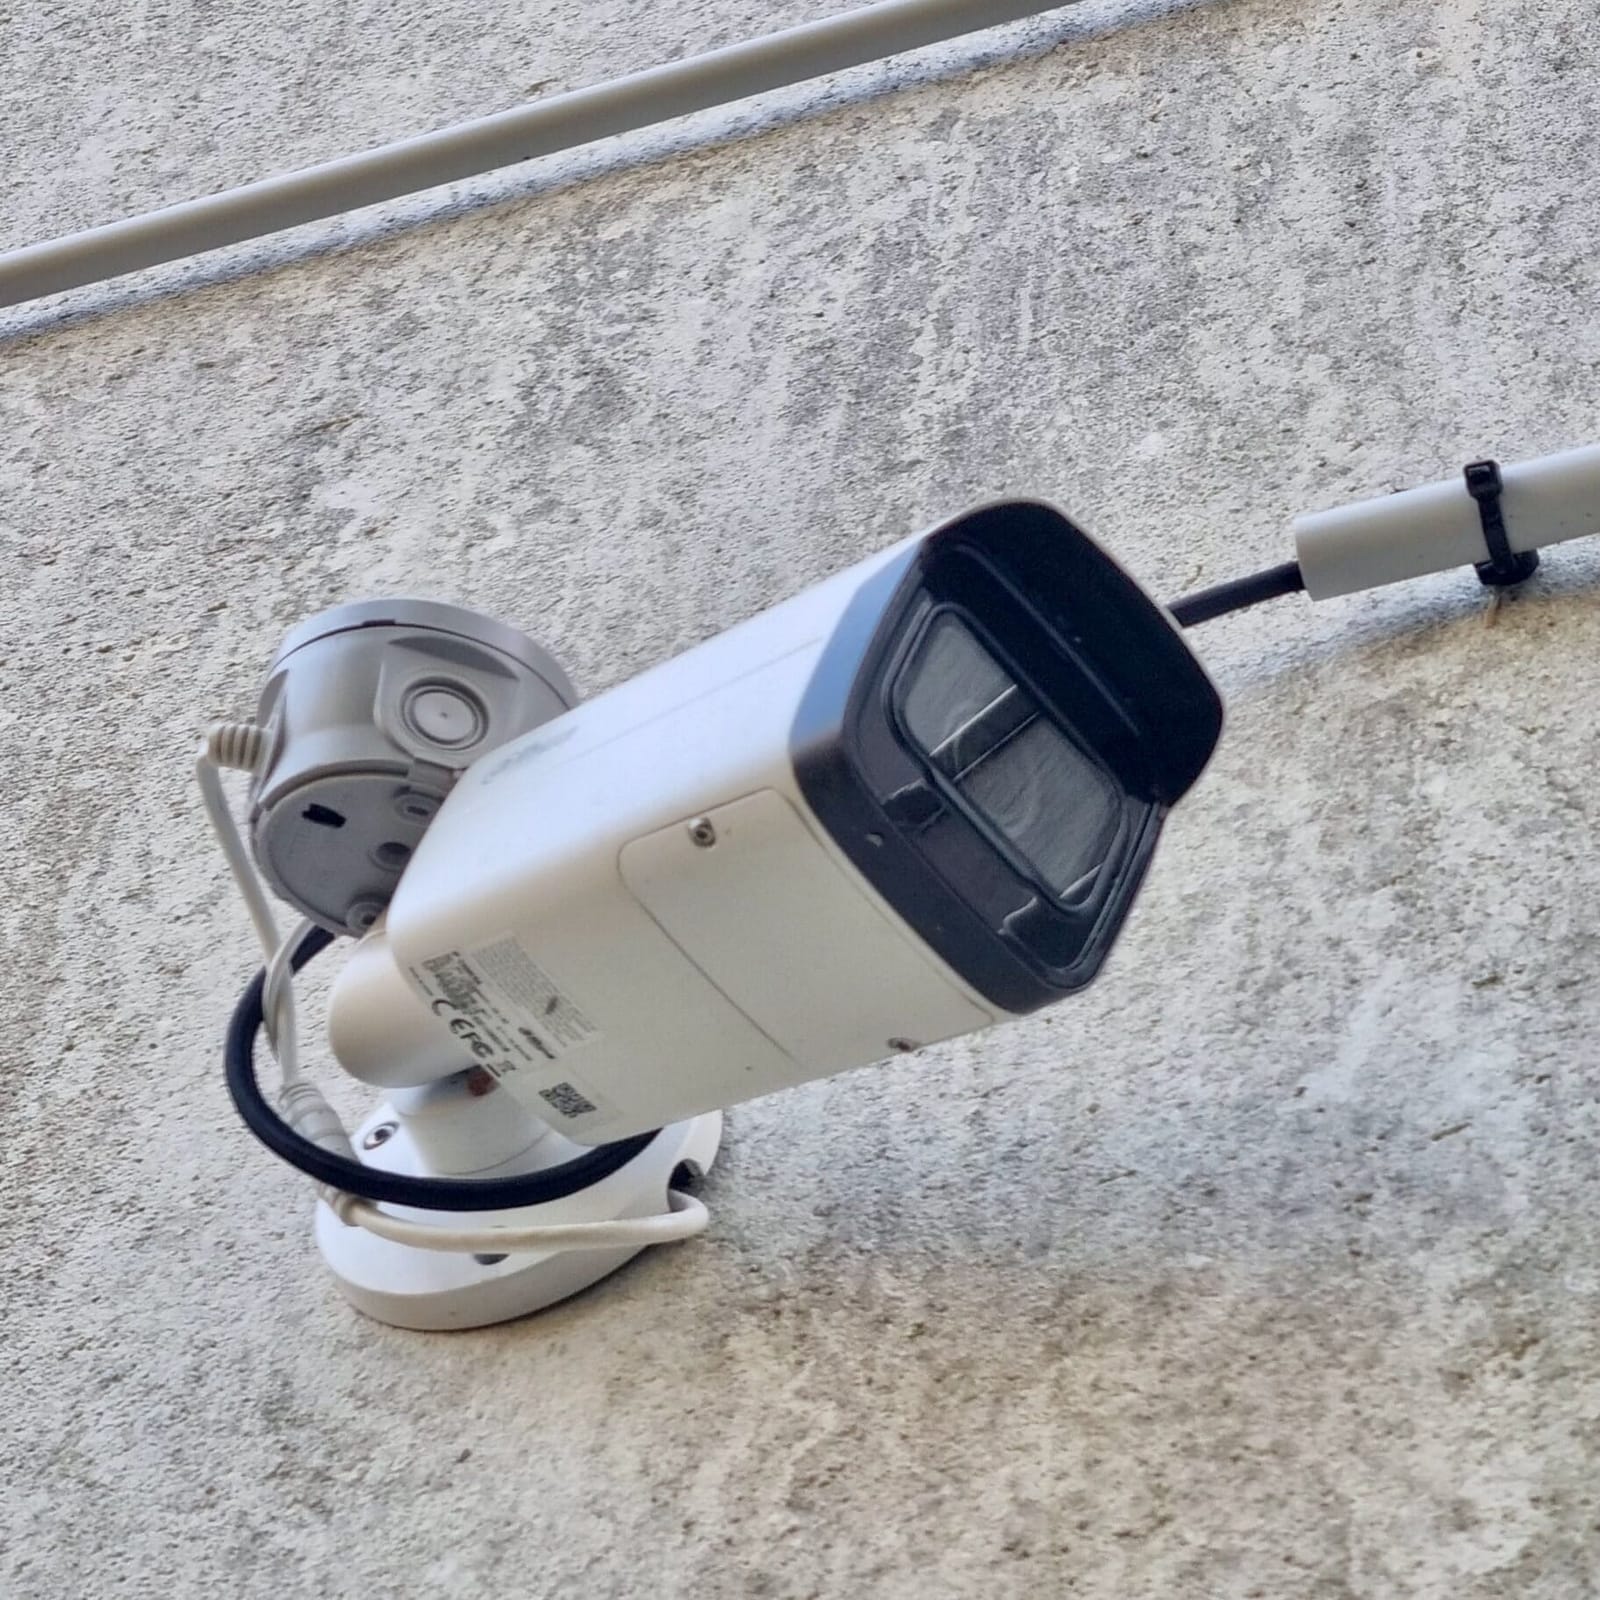
Caméra Dahua 5K
Repérer physiquement la caméra IP avant son raccordement au VLAN 30 dédié aux caméras.
Publié le 23 juillet 2026
 Photo : europ-camera.fr
En bref
La question revient dès qu’une maison compte des caméras IP, une centrale d’alarme connectée ou quelques objets domotiques : faut-il isoler tout cela du réseau principal ? Ma réponse est oui, et la segmentation en VLAN est la méthode recommandée par le dispositif national de cybermalveillance, pas une astuce de passionné.
Un VLAN (réseau local virtuel) découpe logiquement un réseau physique en zones isolées. Je conseille un plan à 4 VLAN : principal, invités, caméras et domotique, portés par un switch manageable 802.1Q installé dans le coffret de communication.
Ce coffret, la NF C 15-100 l’impose déjà dans les logements neufs depuis 2016, avec ses socles RJ45 et son câblage en étoile.
Le piège à connaître d’emblée : le VLAN seul n’isole rien. Sur la plupart des équipements, le trafic inter-VLAN est ouvert par défaut, et il faut écrire des règles de pare-feu pour le bloquer. Je détaille ici ce que je pose, où je le pose et quelles règles j’écris.
4 VLAN
principal, invités, caméras et domotique dans le plan type
802.1Q
le standard de segmentation sur un switch manageable
1 Gbit/s
le débit minimum du grade 2 réglementaire du réseau de communication
26/02/2026
date de mise à jour de la page officielle cybermalveillance.gouv.fr
Le point de départ est officiel. La page « Sécurité des objets connectés (IoT) » de cybermalveillance.gouv.fr, mise à jour le 26 février 2026, qualifie les objets connectés d’« insuffisamment sécurisés » et de maillon faible de l’environnement numérique.
Les caméras, les alarmes connectées et les objets domotiques y sont explicitement cités.
Un équipement compromis devient une porte d’entrée vers le reste du réseau. Si une caméra au firmware jamais mis à jour traîne sur le même réseau que vos ordinateurs et vos sauvegardes, un intrus qui la prend pour cible peut tenter de rejoindre le reste.
La segmentation limite la propagation : chaque famille d’appareils vit dans sa propre zone, et le trafic entre zones se contrôle règle par règle.

La bonne pratique n° 9 de la page officielle le formule noir sur blanc : « Si vous en avez la possibilité, il est également recommandé d’utiliser ses objets connectés sur un réseau distinct (réseau privé virtuel ou VLAN) des autres équipements informatiques de votre environnement. »
C’est une recommandation Recommandation Cybermalveillance.gouv.fr du dispositif national, pas une exigence réglementaire.
La segmentation rejoint la sécurisation globale du domicile, au même titre que la protection contre le cambriolage : on réduit les angles d’attaque avant qu’ils ne servent.
| Équipement | Risque principal | Traitement VLAN recommandé |
|---|---|---|
| Équipement Caméras IP | Risque principal Objets souvent insuffisamment sécurisés, firmwares à mises à jour aléatoires, accès cloud tiers | Traitement VLAN recommandé VLAN dédié, trafic sortant restreint aux serveurs du fabricant ou du NVR |
| Équipement Centrale d’alarme | Risque principal Capteur de présence connecté, mais transmission d’alarme exigée par la NF EN 50131-1 | Traitement VLAN recommandé VLAN dédié avec accès WAN conservé, trafic inter-VLAN bloqué |
| Équipement Domotique et IoT | Risque principal Objets souvent insuffisamment sécurisés, appairages superflus à limiter | Traitement VLAN recommandé VLAN de quarantaine : WAN autorisé, LAN interdit |
Risques et traitement par famille d’équipements, d’après la page cybermalveillance.gouv.fr et la norme NF EN 50131-1.
Le réseau de communication d’un logement est normé.
Selon les règles d’installation du coffret de communication publiées par IZI by EDF, toutes les arrivées courants faibles et courants forts convergent dans l’ETEL (gaine technique du logement), avec le coffret de communication placé sous le tableau et le disjoncteur d’abonné Obligation NF C 15-100 .
La composition minimale du coffret comprend un DTI (téléphonie), un bandeau de brassage d’au moins 4 socles RJ45 catégorie 6 blindée STP et un bornier de terre, le tout câblé en étoile. Le grade minimum réglementaire est le grade 2 : bande passante 250 MHz et débit maximal 1 Gbit/s.
Le grade 3 monte à 10 Gbit/s pour 900 MHz. Chaque prise RJ45 se pose à côté d’une prise de courant, à une hauteur maximale de 1,30 m.
Deux points intéressent directement le projet VLAN. D’abord, le switch dans le coffret est possible et documenté, à condition de prévoir une prise de courant avec terre pour l’alimenter. Ensuite, ce réseau de communication est obligatoire dans les logements neufs depuis 2016.
Legrand désigne cette partie sous l’appellation « NF C 15-100-11 » et confirme l’exigence d’un débit minimum de 1 Gbit/s.
La norme NF C 15-100 ne traite pas du VLAN : elle régit le câblage physique (RJ45 catégorie 6, coffret de communication, topologie en étoile) et non la configuration logique de niveau 2. Le VLAN n’est donc ni imposé ni interdit par la norme : c’est une recommandation de sécurité qui s’appuie sur un support déjà normé.
J’ai consacré un article complet à ce que dit la norme sur le coffret de communication obligatoire.
Pour l’alarme, la référence est la norme NF EN 50131-1, édition de mars 2007 en vigueur, indice C48-331-1, publiée par AFNOR Obligation NF EN 50131-1 .
Elle remplace l’édition de juillet 1997 et se lit avec le guide UTE C 48-331-1. Elle couvre les systèmes installés dans les immeubles, avec liaisons filaires spécifiques, non spécifiques ou non filaires.
Son contenu normatif porte sur les grades de sécurité (chapitre 6), la notification (article 8.6) et les exigences de performance des systèmes de transmission d’alarme (tableau 6), avec l’alimentation de secours traitée au chapitre 9. La norme ne mentionne pas le VLAN, mais elle exige des performances de transmission.
Le domaine de la norme a une limite à connaître : elle couvre les systèmes installés dans les immeubles, et elle ne fixe aucune exigence pour les équipements extérieurs.
J’en déduis une règle simple pour la segmentation : une caméra ou une sirène posée en extérieur ne relève pas des exigences de transmission de la NF EN 50131-1 et reste dans la logique du VLAN caméras, pas dans celle de la centrale.
J’en tire la conséquence pratique : la centrale d’alarme n’est pas un appareil à couper d’Internet. Elle est à isoler du LAN, pas du WAN. Si vous la placez sur un VLAN, il faut garantir la remontée vers le cloud ou la télésurveillance et conserver la liaison GSM.
C’est le cas de figure que je détaille dans mon guide sur Ajax et Home Assistant.
Le schéma que j’utilise reprend le plan documenté dans le guide de configuration UniFi de LazyAdmin, cohérent avec les usages courants. Quatre VLAN suffisent pour une maison, chacun avec un rôle précis :
| VLAN | Contenu | Règle de base |
|---|---|---|
| VLAN VLAN 10 | Contenu Réseau principal : PC, smartphones, NAS | Règle de base Équipements de confiance |
| VLAN VLAN 20 | Contenu Invités | Règle de base Isolation client activée |
| VLAN VLAN 30 | Contenu Caméras IP et NVR | Règle de base Trafic sortant restreint aux serveurs fabricant ou NVR |
| VLAN VLAN 40 | Contenu Domotique et IoT | Règle de base WAN autorisé, LAN interdit |
Le plan à 4 VLAN documenté dans le guide UniFi de LazyAdmin.
Certains guides ajoutent un VLAN de gestion pour les interfaces des équipements réseau : il n’est pas présenté ici comme une étape obligatoire.
Ce VLAN de gestion regroupe les interfaces d’administration du switch et du routeur, pour ne pas les exposer sur le réseau principal. C’est une pratique courante que je réserve aux installations qui le justifient : dans une maison, je préfère un plan simple et des règles vérifiées à un cinquième VLAN que personne ne maintient.
Les caméras IP sont typiquement les appareils les plus exposés : firmwares à mises à jour aléatoires, accès cloud tiers. Je les regroupe sur un VLAN dédié avec le NVR, et je restreins le trafic sortant aux serveurs du fabricant ou de l’enregistreur.
Le choix du support, PoE ou Wi-Fi, reste une décision séparée, que je traite dans mon article sur la caméra de surveillance PoE ou Wi-Fi.
Restreindre le trafic sortant ne veut pas dire couper les mises à jour : une caméra qui ne se met plus à jour devient un risque plus grand qu’un objet simplement cloisonné. Je laisse donc passer le trafic vers les serveurs du fabricant et le NVR local, et je bloque le reste, en particulier l’accès aux autres machines du LAN.
C’est ce double mouvement — autoriser l’essentiel, bloquer le reste — qui rend le VLAN 30 utile sans rendre les caméras inutilisables.
Caméra Dahua 5K
Repérer physiquement la caméra IP avant son raccordement au VLAN 30 dédié aux caméras.
La centrale d’alarme vit sur son propre VLAN avec accès WAN conservé pour le cloud, la télésurveillance et le GSM, et trafic inter-VLAN bloqué. C’est le point le plus contre-intuitif pour mes clients : on isole l’alarme du reste de la maison, pas d’Internet.

Les objets domotiques sont « souvent insuffisamment sécurisés » selon la page officielle citée plus haut. Je les place en VLAN de quarantaine : WAN autorisé pour les mises à jour et les serveurs des fabricants, LAN interdit.
Cela vaut pour les ampoules connectées, les modules, les prises intelligentes, tout ce qui compose une installation domotique moderne.
Je limite aussi les appairages superflus : chaque objet apparié à un compte cloud étend la surface d’exposition, pour un bénéfice parfois nul.
Un module qui n’a besoin que d’une commande locale n’a pas vocation à rejoindre un serveur distant, et c’est une décision que je prends au moment de définir le contenu du VLAN 40, pas après coup.
Le point pédagogique majeur, vérifié dans le guide UniFi : sur ces équipements, le trafic inter-VLAN est ouvert par défaut. La segmentation ne vaut que si l’on crée explicitement des règles de blocage.
La règle 2 mérite une explication. Si vous coupez tout, vous ne pouvez plus ouvrir l’interface d’une caméra depuis votre ordinateur. En autorisant le sens unique principal vers caméras et domotique, vous gardez la gestion sans laisser les objets connectés initier quoi que ce soit vers votre réseau de confiance.
C’est cette asymétrie qui fait la valeur de la segmentation.
Attention
Un switch configuré en VLAN sans règles de pare-feu donne une fausse sécurité : le trafic continue de passer entre les zones. Je considère la prestation comme incomplète tant que les trois règles ci-dessus ne sont pas écrites et vérifiées.
Le point de départ physique de toute la segmentation est le switch manageable 802.1Q installé dans le coffret de communication. C’est une pose documentée par IZI by EDF : le switch se loge dans le coffret, avec une prise de courant avec terre à prévoir à côté pour l’alimenter.
Le coffret est aussi le point de regroupement des départs RJ45 de l’étoile.

Coffret de communication
Les départs RJ45 du câblage en étoile convergent ici, où se loge le switch 802.1Q.
L’installateur électrique est donc légitime sur ce sujet : le support normé du réseau de communication, c’est lui qui le pose. Si le coffret ou les socles manquent, c’est d’abord un chantier de pose de prises Ethernet murales à prévoir avant toute segmentation.
Le routage inter-VLAN et les règles de pare-feu sont assurés par le routeur. Des guides documentent des équipements comme la UniFi Dream Machine, pfSense, OPNsense ou MikroTik, cités ici comme des pistes documentées, pas comme des recommandations d’achat.
Il faut distinguer les deux couches : le switch 802.1Q découpe le réseau physique en zones, mais il ne route pas. Sans routeur, deux VLAN ne peuvent pas se parler ; avec un routeur sans règles, ils se parlent librement par défaut, comme le documente le guide UniFi.
C’est le routeur qui tient le rôle de pare-feu inter-VLAN : il décide, règle par règle, quel trafic traverse d’une zone à l’autre. Je détaille ce rôle dans mon guide du pare-feu pour habitat connecté, parce que c’est le composant que l’on oublie le plus souvent dans un projet de segmentation.
Un point d’accès Wi-Fi multi-SSID diffuse un réseau par VLAN : un SSID pour les invités, un pour la domotique, un pour le réseau principal. Les caméras, elles, se raccordent en filaire sur le switch, ce qui les stabilise et les garde sur le bon VLAN sans dépendre de la couverture Wi-Fi.
Le mode de raccordement change la façon dont un équipement rejoint sa zone : une caméra filaire appartient au VLAN du port du switch où elle est branchée, tandis qu’une caméra Wi-Fi rejoint le VLAN du SSID auquel elle s’associe.
C’est une raison de plus de privilégier le filaire pour la vidéosurveillance : le port se configure une fois, et la caméra ne peut pas changer de zone en changeant de réseau.

Sur les installations plus grandes, je regroupe switch, routeur et patch panels dans une baie de brassage, ce qui facilite le repérage des départs par VLAN et les interventions ultérieures.

La Freebox dispose d’un mode Bridge documenté officiellement par l’assistance Free : le réglage redirige toute la connexion vers un seul appareil, « particulièrement utile si vous utilisez un routeur personnel ». Il se règle dans Freebox OS, dans Mode avancé puis Mode Réseau, option Bridge.
Le mode Bridge désactive Wi-Fi, UPnP, seedbox et partages : c’est le compromis documenté par Free. C’est le prix à payer pour confier le routage à un équipement qui sait faire des VLAN et des règles de pare-feu.
Pour la Livebox et la Bbox, aucune page officielle ne confirme une gestion de VLAN ou un mode bridge complet : c’est un point à vérifier selon l’opérateur du client.
De même, la création de VLAN directement dans Freebox OS n’est pas documentée officiellement : à ce jour, le chemin documenté passe par le mode Bridge et un routeur dédié.
La domotique repose souvent sur la découverte locale de services : HomeKit, Chromecast, AirPlay et Home Assistant utilisent des protocoles comme mDNS ou UPnP. La segmentation casse ces fonctions ou impose une réflexion sur des exceptions ciblées.

Le piège classique : appliquer aux caméras le blocage « pas d’Internet » et l’étendre par erreur à la centrale d’alarme. La transmission d’alarme est une exigence de la NF EN 50131-1, et la centrale doit garder son accès WAN et sa liaison GSM. Chaque famille d’équipements reçoit sa propre règle, jamais la même.
Sans règles de pare-feu, le trafic inter-VLAN passe. La prestation complète, c’est switch + routeur + règles + vérification, pas un câblage. C’est le point que je répète avant chaque intervention, parce que c’est aussi le plus souvent négligé après coup.
Avant de proposer un plan de VLAN, je vérifie quatre points, tous liés au support physique et aux équipements déjà en place :
C’est aussi le moment de demander la marque de la box au client : pour la Freebox, le mode Bridge est documenté, pour la Livebox et la Bbox, rien n’est confirmé officiellement. Si le routeur en place ne sait pas faire, la prestation inclut son remplacement et le coût se chiffre avant le devis, pas après.
Avant d’intervenir dans le coffret de communication
Coupez le circuit au tableau et vérifiez l’absence de tension avec un VAT avant de toucher au coffret ou à l’alimentation du switch. Le câblage réseau lui-même est sans danger, mais l’alimentation du switch et les circuits voisins du coffret peuvent être sous tension.
La mise en place suit toujours le même ordre, de la coupure du circuit à la vérification finale :
La vérification finale est le vrai travail : je passe en revue chaque équipement, je regarde si la découverte locale fonctionne encore, et j’ajuste les exceptions une par une.
Pour les caméras de marques courantes comme Dahua ou les systèmes de contrôle d’accès, la segmentation ne change pas le branchement : elle change ce que l’équipement peut voir autour de lui.
Je recommande la segmentation en VLAN dès qu’une caméra IP, une centrale d’alarme connectée ou un module domotique entre dans une maison. Le plan à 4 VLAN avec règles de pare-feu répond à la recommandation officielle de cybermalveillance.gouv.fr, et le support physique existe déjà dans tout logement neuf depuis 2016. Deux conditions : écrire les règles inter-VLAN, sans quoi la segmentation ne sert à rien, et ne jamais couper le WAN de l’alarme, sous peine de casser la transmission exigée par la NF EN 50131-1.
3 questions
InteractifVLAN maison : caméras, alarme et domotique
3 questions pour vérifier les repères essentiels
Choisissez une réponse
Non. La NF C 15-100 encadre l’infrastructure physique (coffret, socles RJ45 catégorie 6 blindée, grade 2), sans imposer de segmentation logique. Isoler les flux caméras et objets connectés sur un VLAN dédié reste néanmoins une excellente recommandation de sécurité (notamment relayée par cybermalveillance.gouv.fr).
Le plan courant comporte 4 VLAN : le VLAN 10 pour le réseau principal (PC, smartphones, NAS), le VLAN 20 pour les invités avec isolation client, le VLAN 30 pour les caméras avec le NVR, et le VLAN 40 pour la domotique en quarantaine. Chaque zone reçoit ses règles de pare-feu propres.
Non. Sur la plupart des équipements comme les routeurs UniFi, le trafic inter-VLAN est ouvert par défaut : la segmentation ne vaut que si l’on écrit des règles. Je bloque le trafic VLAN vers VLAN en Drop bidirectionnel, j’autorise le sens unique depuis le réseau principal, et j’active l'isolation client dans les VLAN invités et IoT.
Non, au contraire. La NF EN 50131-1 (mars 2007, indice C48-331-1) impose des exigences de transmission d’alarme : la centrale doit garder son accès WAN (cloud, télésurveillance) et sa liaison GSM. On l’isole du LAN, jamais du WAN, comme je le détaille pour Ajax et Home Assistant.
Pour la Freebox, le mode Bridge est documenté officiellement dans Freebox OS (Mode avancé, Mode Réseau, Bridge), avec des compromis connus : Wi-Fi, UPnP, seedbox et partages désactivés. Pour la Livebox et la Bbox, aucune page officielle ne confirme une gestion de VLAN : à vérifier selon l’opérateur.
C’est un point d’attention de pratique courante : la domotique repose souvent sur la découverte locale de services (mDNS, UPnP) et la segmentation peut casser ces fonctions ou imposer des exceptions ciblées. À prévoir dès la conception du plan de VLAN, pas après.
Théo Desrousseaux
Artisan électricien — Yvelines (78), Hauts-de-Seine (92) et Paris Ouest
Électricien de terrain : installations, mises aux normes et dépannages au quotidien. J'ai fondé Sparx Élec et je dirige son magazine, lu en France et à l'international : chaque article est relu et validé par mes soins avant publication.
Mon parcours → Diplômes et certifications → Charte éditoriale →
Sources officielles et références
Recevez les nouveaux guides
Une notification par semaine dans votre navigateur, sur les nouveaux guides et les changements de norme. Aucune adresse email demandée.
Conseils gratuits au téléphone.

Firewall pour TPE : isoler les objets connectés du bureau via VLAN, routeur pro de 100 à 800 euros, coffret de communication, norme NF C 15-100.
Lire le guide Guide Contrôle d’accès porte Hikvision : guide complet Contrôle d’accès porte Hikvision : badges, biométrie, câblage, pannes et règles CNIL pour concevoir une installation adaptée et maintenable. Lire le guide
 Guide Ajax vs Delta Dore : comparatif alarme 2026 Ajax ou Delta Dore en 2026 : comparatif terrain des alarmes maison, certification NF A2P, application, radio, domotique, budget et pose locale. Lire le guide
 Guide Alarme maison sans abonnement : comparatif Alarme maison sans abonnement : comparez Ajax, Daitem et Dahua sur la certification, le coût, la vidéo, la cybersécurité et les contraintes de pose. Lire le guide